Ifølge Malwarebytes har en ny phishing-svindel til formål at stjæle loginoplysninger ved at lokke brugere til en falsk Google-login-side med løfte om et gratis Claude Max-abonnement. Eksperter deler tips til, hvordan man kan opdage falske sider lavet med teknikken browser i browser.
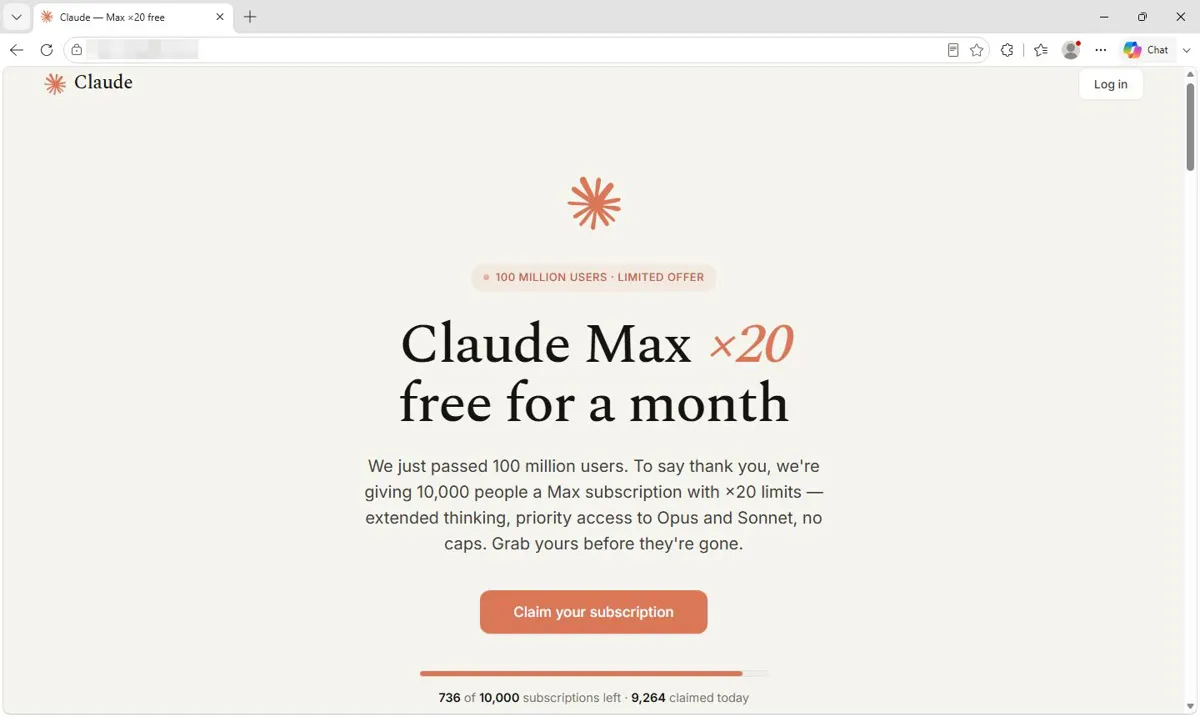
En ny phishing-svindel, rapporteret af cybersikkerhedsfirmaet Malwarebytes, har til formål at tilegne sig brugernes Google-kontooplysninger ved at love gratis adgang til Anthropics Claude Max-tjeneste, som er omkring 200 dollars værd. Ifølge firmaets erklæring lokker svindlen brugere i en fælde med påstanden om, at 10.000 personer får et måneds gratis Claude Max-abonnement for at fejre, at Anthropic har nået 100 millioner brugere.
Den falske kampagne hævder at tilbyde privilegier som "udvidet tænkning" og "prioriteret adgang til Sonnet med Opus, ubegrænset brug". Men ifølge Malwarebytes er tilbuddet fuldstændig falsk og fører brugerne til en Google-login-side, der er designet til at stjæle loginoplysninger. De oplysninger, der tilegnes, kan give adgang til Gmail, Google Docs og andre tjenester, der er knyttet til Google-kontoen.
Stefan Dasic, senior malware-efterforskningsingeniør hos Malwarebytes, bemærkede, at den falske kampagne skiller sig ud ved at være visuelt meget mere overbevisende end mange andre phishing-forsøg. Ifølge Dasic indeholder sidedesignet rigtige logoer og farver, opdigtede femstjernede anmeldelser og en lang sidefod, der næsten udelukkende linker til Anthropics rigtige sider. Siden har også en fungerende tæller, der viser, hvor mange af de falske 10.000 konti der er "uddelt".
Teknikken med browser i browser
Brugere, der klikker på tilbuddet, omdirigeres til en login-side, der er designet til at opgradere en Claude-konto. På siden er muligheden for at logge ind med Apple deaktiveret, og kun muligheden "Log ind med Google" tilbydes. Ifølge Dasic bruger denne side en "browser i browser"-teknik, der er overbevisende nok til at narre uopmærksomme brugere; der tegnes et falsk browservindue i den aktuelle fane med et hængelåsikon og en korrekt stavet Google-login-adresse, og dette vindue kan endda trækkes rundt på siden.
I et interview med CNET udtalte Dasic, at Claude ikke har sin egen adgangskode, hvilket øger risikoen. Brugere får adgang til Claude enten ved at fortsætte med Google eller via et login-link sendt til deres e-mail. Derfor kan en persons Claude-konto, hvis den er knyttet til en Google-konto, der er offer for phishing, nås af angriberen ad begge veje.
Svindlens udbredelse og spor
Dasic udtalte, at det endnu er for tidligt at sige, hvor udbredt svindlen er, og hvor mange den har nået. Indtil videre viser undersøgelsen, at siten kan spores til en virksomhed registreret i Storbritannien, men at serveren er lejet. Ifølge Dasic viser dette kun, hvor serveren er lejet, ikke hvem der har lejet den.
Nogle komponenter på websiden indeholder udviklerkommentarer skrevet på russisk. Men Dasic tilføjede, at sproget i koden alene er et svagt bevis, og at det tidligere er set placeret for at vildlede. Derfor vurderes det, at kommentarerne muligvis ikke tilhører en svindler direkte forbundet med kampagnen, men snarere et værktøj udviklet af en anden.
Sådan genkender man falske browservinduer
Malwarebytes delte nogle tips til at opdage falske browservinduer. Man bør forsøge at trække en login-skærm, der vises som et pop op-vindue, ud af browseren; et rigtigt pop op-vindue kan ikke fanges inde i websiden. Om password-manageren udfylder tekstfelterne, er også en vigtig indikator; hvis password-manageren ikke udfylder oplysningerne, er siden sandsynligvis falsk.
Ægtheden af et websted, man er kommet til via et link, kan bekræftes ved at søge efter tilbuddet på virksomhedens rigtige websted; i dette tilfælde vil tilbuddet ikke kunne findes på Anthropics side. At der kun tilbydes én login-mulighed, kræver også opmærksomhed; en deaktiveret Apple-login kan være et tegn på, at svindleren forsøger at føre brugerne i en fælde. Desuden indikerer kvotetællere og nedtællinger ikke, at et websted eller et tilbud er ægte.